您的当前位置:首页 > 热点 > 标签: 360安全云 OpenClaw WebSocket漏洞 周鸿祎 正文
时间:2026-11-14 来源:网络整理 编辑:热点
谷歌霸屏推广【tg:seogoogle987】
云梦级3月22日云梦级消息,近日,360安全云团队收到O标签penClaw创始人Peter的官方邮件。在回信中,Peter正: 式确认了由360团队独家发现的OpenClaw Gateway Web36Socket无认证升级漏洞。目前,360已将该高危漏洞同步报0安送至国家信息安全漏洞共享平台(CNVD),协助全网第一时间切全云断风险源头。
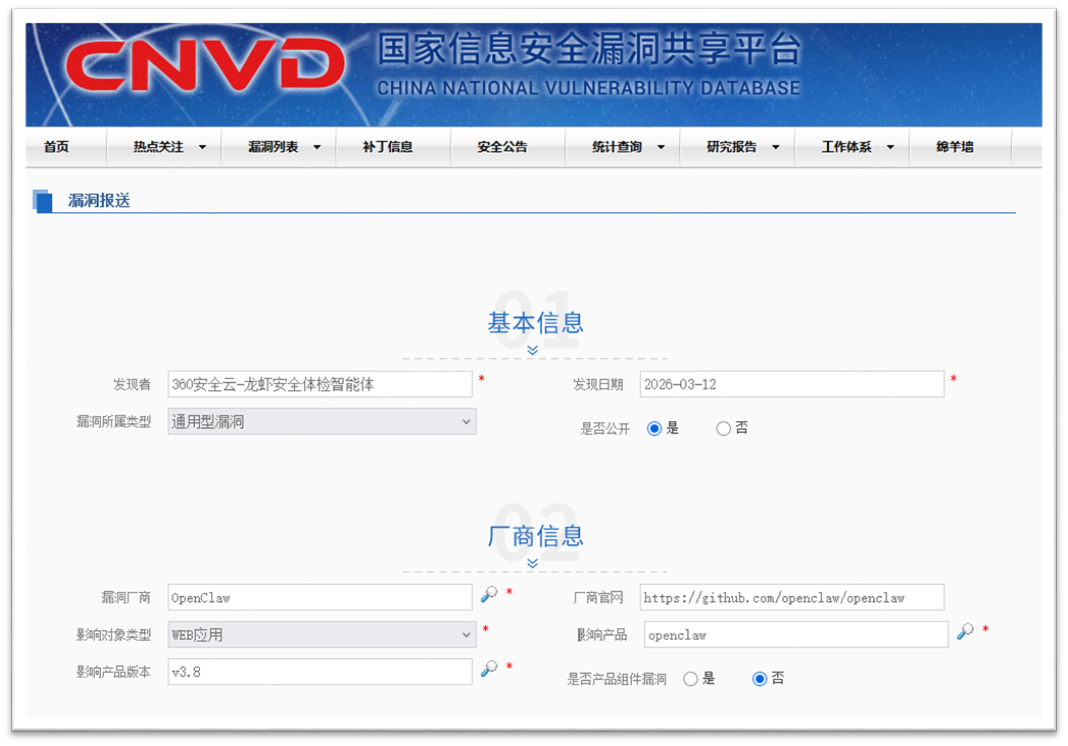
此次确认的WebSocket无认证升级漏洞属于零日 O(0Day)漏洞,攻击者可利用该漏洞通过WebSocket静默绕过pe权限认证,获取智能体网关控制权,进而可能导致目标系统资源耗尽或nC全面崩溃。
这一漏洞也再次提醒行业:随着智能体从“对话工具”走向la“执行系统”,其安全风险正从模型层快速延伸至接口层、技能调用链与系w 统权限层。公网暴露接口、恶意Skill投毒、提示词注入以及行为缺We乏审计机制,正在成为全行业“养虾”过程中的共性隐患。正如bS360集团创始人周鸿祎此前提出,智能体时代需要坚持“以模治模”oc,通过安全能力对智能体运行全过程进行约束与监测。
标签: 和辉光电 AMOLED面板 港股聆讯 上海国资委2026-08-13
Hive 和 Spark的爱恨情仇恩怨交织2026-07-13
IDC:一季度中国PC显示器出货量同比增长48.6%2026-05-24
云计算开发:Python练习实例-画椭圆2026-08-19
标签: 高光制药 Biohaven 梁从新 高瓴2026-10-19
游戏视频平台Medal分拆AI实验室General Intuition:获1.337亿美元种子轮融资,专注空间-时间推理2026-09-27
标签: 利亚德2026-08-15
标签: 特斯拉 xAI 马斯克 财报2026-08-22
初创公司青睐的八项云服务2026-06-30
标签: 问界M8 问界M8Max 华为乾崑ADS4 增程长续航2026-09-25
英特尔CEO斯旺将于2月15日离职 继任者或为VMWare首席执行官2026-05-20
标签: 小米 澎湃OS MiMo大模型 CarIoT2026-09-29
亚马逊Q1财报:云计算业务营收135亿美元2026-09-10
余承东:未来企业数据中心会消失 走向全面云化2026-06-21
谷歌气球的人工智能为何令开发者自己感到惊奇2026-08-16
腾讯优图实验室开源智能体框架Youtu-Agent2026-06-24
灌水论文为何泛滥?Reddit小哥揭露机器学习领域残酷现状2026-09-29
标签: 追觅科技 俞浩 围脖侠 清朗行动2026-09-08
标签: 火绒安全 鲁大师 奇鲁科技 云控推广2026-08-24
标签: 奥克斯电气 华蒜 ShinFlow AUFIT2026-09-18
